
Red card 2.0: un fronte investigativo transnazionale
Red card 2.0 mostra con quale rapidità le frodi online possano attraversare confini, piattaforme e sistemi finanziari.
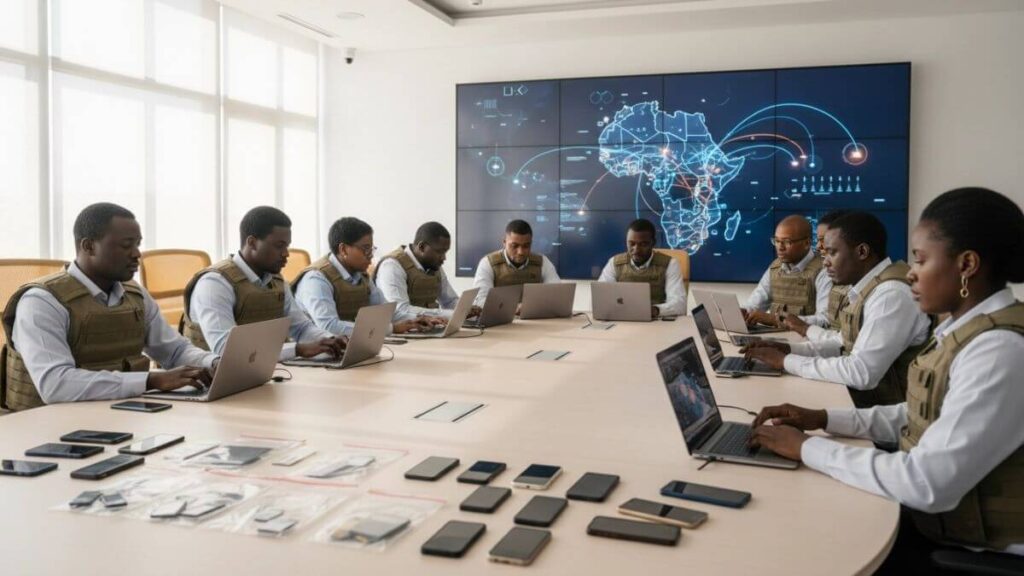
L’operazione internazionale, sostenuta da INTERPOL, ha contrastato reti criminali attive in numerosi Paesi africani. Le indagini hanno riguardato investimenti ingannevoli, applicazioni fraudolente e abusi nei pagamenti mobili.
Questi schemi sfruttavano comunicazioni persuasive, identità false e infrastrutture distribuite tra più giurisdizioni. Nessuna autorità nazionale avrebbe quindi potuto affrontarli con la stessa efficacia operando da sola.
Il coordinamento internazionale ha permesso di intervenire contemporaneamente su persone, dispositivi, account e risorse digitali impiegate nelle frodi.
L’operazione si è svolta dall’8 dicembre 2025 al 30 gennaio 2026. INTERPOL ne ha comunicato pubblicamente i risultati il 18 febbraio 2026. Durante le otto settimane di attività, le forze coinvolte hanno eseguito arresti, sequestri e disattivazioni tecniche in 16 Paesi africani.
Secondo il bilancio pubblicato da INTERPOL, l’intervento ha portato a 651 arresti e al recupero di oltre 4,3 milioni di dollari. Le truffe individuate risultavano collegate a perdite superiori a 45 milioni di dollari. Sono state inoltre identificate 1.247 vittime, in prevalenza africane.
L’operazione rivela così la portata economica e sociale della criminalità informatica. La sua cronologia consente anche di comprendere come investigazioni, cooperazione tra autorità e analisi tecnologica possano convergere nel contrasto a reti criminali complesse.
Red card 2.0: dalla pianificazione alla chiusura delle attività
La cronologia di Red Card 2.0 comprende una finestra operativa precisa, durata otto settimane. Le attività sono iniziate l’8 dicembre 2025 e si sono concluse il 30 gennaio 2026. Questo periodo ha consentito alle autorità partecipanti di intervenire in modo coordinato su persone, dispositivi e risorse online.
Hanno partecipato le forze dell’ordine di 16 Paesi africani: Angola, Benin, Camerun, Costa d’Avorio, Ciad, Gabon, Gambia e Ghana. L’elenco comprendeva anche Kenya, Namibia, Nigeria, Ruanda, Senegal, Uganda, Zambia e Zimbabwe.
Red card 2.0 rientrava nell’African Joint Operation against Cybercrime, denominata AFJOC. L’iniziativa era finanziata dal Foreign, Commonwealth & Development Office del Regno Unito. Il progetto GLACY-e, promosso congiuntamente dall’Unione europea e dal Consiglio d’Europa, ha fornito un supporto specifico.
INTERPOL ha inoltre indicato Cybercrime Atlas, Team Cymru, Trend Micro, TRM Labs e Uppsala Security come partner. Questa struttura evidenzia il ruolo della cooperazione internazionale: le reti criminali utilizzano servizi e account distribuiti, mentre le prove possono trovarsi in giurisdizioni differenti. Coordinare le informazioni permette quindi di collegare episodi che, osservati separatamente, apparirebbero isolati.
Red card 2.0 e l’architettura delle frodi online
Red card 2.0 ha colpito tre modelli criminali principali, accomunati dall’uso della fiducia come porta d’ingresso.
Le frodi d’investimento promettevano rendimenti elevati attraverso messaggi, social network e testimonianze fittizie. Gli autori presentavano opportunità apparentemente credibili e inducevano le vittime a versare una prima somma.
In seguito, l’ambiente digitale poteva simulare affidabilità e successo, mostrando risultati o consensi costruiti artificialmente.
In Kenya, secondo il resoconto di INTERPOL, alcune richieste iniziali partivano da appena 50 dollari. Una somma contenuta poteva ridurre la percezione del rischio e facilitare il primo pagamento.
Un altro bersaglio riguardava il mobile money, cioè i servizi finanziari utilizzati tramite telefono.
Questo sistema facilita trasferimenti e pagamenti, ma può essere sfruttato attraverso comunicazioni ingannevoli. Le applicazioni mobili di prestito fraudolente si presentavano invece come servizi legittimi, progettati per coinvolgere utenti in condizioni di vulnerabilità.
L’operazione ha affrontato quindi un ecosistema composto da promotori, profili falsi, applicazioni e infrastrutture tecniche. Le vittime si trovavano prevalentemente in Africa, ma anche in altre regioni.
I principali schemi individuati erano:
- Investimenti ad alto rendimento sostenuti da testimonianze completamente inventate
- Truffe sul mobile money diffuse attraverso comunicazioni digitali ingannevoli
- Applicazioni di prestito fraudolente installate sui telefoni delle vittime
- Infrastrutture online utilizzate per sostenere e amplificare gli schemi
Red card 2.0: tre casi sulle strategie criminali
I casi nazionali documentati mostrano come Red Card 2.0 abbia adattato gli interventi a contesti differenti.
In Costa d’Avorio, le autorità hanno arrestato 58 persone durante un’azione contro applicazioni fraudolente di prestito mobile. Sono stati sequestrati 240 telefoni, 25 computer portatili e oltre 300 schede SIM.
Questi strumenti potevano sostenere comunicazioni, registrazioni multiple e contatti con numerose vittime. Il volume dei sequestri indica una struttura operativa basata sulla moltiplicazione delle identità digitali e sull’impiego coordinato di numerosi dispositivi.
In Kenya, 27 arresti hanno riguardato falsi investimenti promossi tramite applicazioni di messaggistica e social media.
Le testimonianze inventate attribuivano credibilità alle offerte e rafforzavano la pressione psicologica. Alcune vittime venivano invitate a iniziare con 50 dollari, una cifra che poteva abbassare la percezione del rischio.
In Nigeria, invece, una rete utilizzava furto d’identità, tecniche persuasive e falsi investimenti in asset digitali. Le autorità hanno disattivato oltre 1.000 account social fraudolenti. Separatamente, sei persone sono state arrestate per l’accesso illecito alla piattaforma interna di un grande operatore di telecomunicazioni.
L’operazione ha quindi coinvolto soggetti con funzioni diverse: alcuni cercavano le vittime, mentre altri gestivano profili o strumenti tecnici.
I casi dimostrano che la truffa non coincide con un singolo messaggio. Richiede una rete capace di costruire fiducia, ricevere denaro e mantenere nel tempo un’apparenza di legittimità.
Tecniche manipolative e infrastrutture nascoste
La rete nigeriana colpita da Red card 2.0 combinava strumenti tecnici e manipolazione psicologica.
Il phishing consiste nell’invio di comunicazioni false per sottrarre credenziali, denaro o informazioni personali. Il furto d’identità permette invece di impersonare persone reali oppure di creare profili apparentemente credibili.
Il social engineering, cioè l’ingegneria sociale, sfrutta la fiducia, l’urgenza e le aspettative della vittima. Queste tecniche rendevano più convincenti i falsi investimenti in asset digitali, soprattutto quando offerte e testimonianze venivano presentate attraverso profili coordinati.
Le piattaforme social amplificavano la portata dello schema. Gli account potevano diffondere offerte, mostrare risultati inventati e simulare un consenso inesistente.
La disattivazione di oltre 1.000 account social fraudolenti in Nigeria ha colpito proprio questa capacità di distribuzione.
L’operazione non si è però limitata ai contenuti visibili.
Secondo il bilancio di INTERPOL, le autorità hanno disattivato complessivamente 1.442 indirizzi IP, domini, server e altre risorse dannose. Un indirizzo IP identifica un’interfaccia collegata a una rete, mentre un dominio consente di raggiungere una risorsa online attraverso un nome riconoscibile. I server ospitano dati, pagine o servizi.
Il caso dell’operatore di telecomunicazioni evidenzia un ulteriore rischio. L’accesso illecito a una piattaforma interna può esporre sistemi riservati e agevolare altri abusi. Red card 2.0 ha quindi colpito sia gli esecutori sia l’infrastruttura digitale necessaria a sostenere le frodi.
Numeri, vittime e valore della cooperazione
Il bilancio di Red card 2.0 misura l’ampiezza dell’intervento, ma anche quella del danno.
INTERPOL ha dichiarato 651 arresti e il recupero di oltre 4,3 milioni di dollari. Le frodi individuate erano collegate a perdite finanziarie superiori a 45 milioni di dollari.
La differenza tra somme sottratte e fondi recuperati mostra quanto sia difficile ottenere un ristoro integrale. Il denaro può infatti attraversare account, piattaforme e asset differenti, rendendo più complesso il tracciamento e il successivo recupero.
L’operazione Red Card 2.0 ha identificato 1.247 vittime, prevalentemente in Africa ma presenti anche altrove. Sono stati inoltre sequestrati 2.341 dispositivi e disattivate 1.442 risorse digitali dannose. Questi numeri comprendono indirizzi IP, domini, server e altre componenti tecniche utilizzate per sostenere gli schemi fraudolenti.
Il contrasto richiede quindi competenze investigative, analisi finanziaria e conoscenza delle piattaforme. Lo stesso ambiente digitale può ospitare truffe, minacce personali e abusi online tra i giovani.
Fenomeni come il cyberbullismo sono differenti sul piano giuridico, ma condividono velocità e capacità di diffusione.
Red card 2.0 dimostra però che la cooperazione può ridurre questo vantaggio operativo.
Partner tecnici e autorità nazionali hanno contribuito a ricostruire i collegamenti tra persone, account e dispositivi. Nessun costo di partecipazione, posto disponibile o termine aperto riguarda l’iniziativa: si trattava di un’operazione di polizia conclusa il 30 gennaio 2026, non di un bando pubblico.
Una risposta costruita sulla conoscenza condivisa
Red card 2.0 rappresenta un caso significativo di contrasto coordinato alla criminalità digitale.
La sua importanza non dipende soltanto dai 651 arresti, ma dalla capacità di collegare frodi finanziarie, applicazioni mobili, profili social e sistemi tecnici. Le 1.247 vittime identificate mostrano il costo umano delle perdite superiori a 45 milioni di dollari.
I 2.341 dispositivi sequestrati documentano inoltre la dimensione materiale di reati apparentemente immateriali. Telefoni, computer, SIM card e supporti possono conservare conversazioni, credenziali, ricevute e dati utili a seguire le somme sottratte.
L’analisi forense può collegare identità separate e individuare eventuali money muling. L’operazione ha così unito intelligence, investigazioni nazionali e competenze tecnologiche, rafforzando la tutela delle vittime.
Chi riceve un contatto sospetto deve verificare separatamente il mittente, cercando il recapito ufficiale dell’azienda o della banca senza usare link arrivati via SMS.
Richieste di password, codici OTP, bonifici urgenti o installazione di app per l’accesso remoto sono segnali di rischio.
Se il pagamento è già partito, occorre contattare subito la banca, conservare screenshot e ricevute e segnalare l’accaduto alla Polizia Postale. Va inoltre attivata l’autenticazione a più fattori sugli account coinvolti.