
Tracking pixel: un segnale invisibile che richiede trasparenza
Un tracking pixel è una piccola immagine remota, spesso trasparente, inserita nelle e-mail o nelle pagine web.
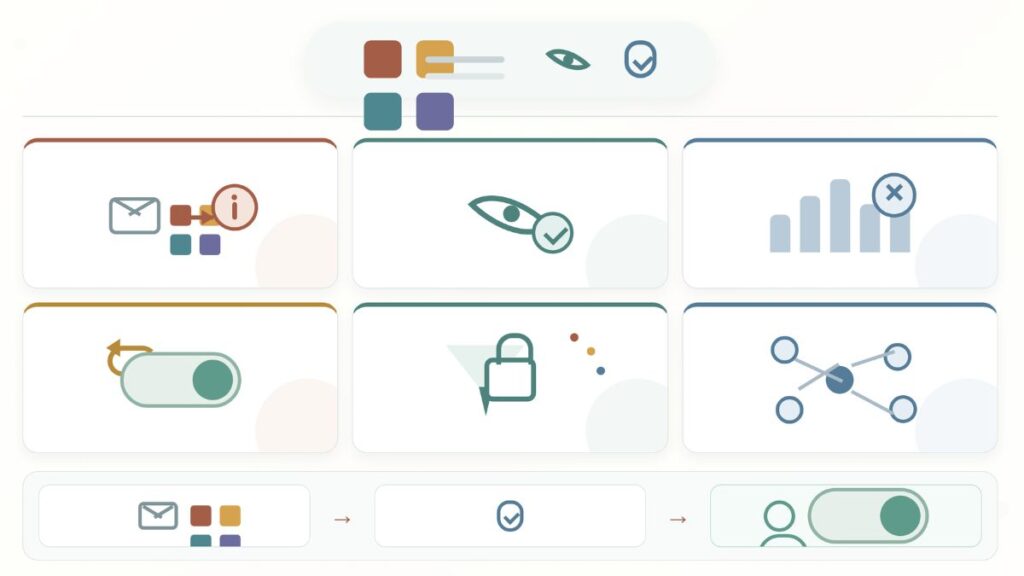
Quando viene caricata, genera una richiesta verso il server che ospita la risorsa. Nelle e-mail, questa comunicazione può segnalare l’apertura del messaggio e registrare eventuali consultazioni successive.
La richiesta può inoltre trasmettere indirizzo IP, tipo di dispositivo e momento della consultazione. Il client, ossia il programma utilizzato per leggere l’e-mail, può limitare alcune rilevazioni, per esempio bloccando il caricamento automatico delle immagini.
La tecnica consente comunque, in molti casi, un trattamento dei dati personali riferibile al destinatario.
La disciplina non dipende soltanto dal GDPR. L’articolo 122 del Codice privacy regola l’accesso alle informazioni presenti nei dispositivi e l’impiego di tecniche analoghe. Inoltre, l’EDPB riconduce i pixel e gli URL tracciati all’articolo 5, paragrafo 3, della direttiva ePrivacy.
Le Linee guida italiane del 2026 precisano obblighi, deroghe e modalità operative.
Per un’impresa, il punto decisivo è distinguere le misurazioni individuali dalle statistiche realmente aggregate. Anche l’indirizzo IP può contribuire alla riconoscibilità dell’utente. Di conseguenza, marketing, ufficio legale e fornitori tecnologici devono valutare insieme finalità, configurazione, flussi informativi e tempi di conservazione.
Tracking pixel e quadro delle comunicazioni elettroniche
Il Garante Privacy ha adottato le Linee guida con il provvedimento n. 284 del 17 aprile 2026, pubblicato nella Gazzetta Ufficiale n. 98 del 29 aprile 2026. Secondo il provvedimento, ai pixel inseriti nelle e-mail si applica l’articolo 122 del Codice privacy.
In linea generale, l’utilizzo del tracking pixel è vietato senza la preventiva autorizzazione dell’utente, salvo le specifiche deroghe previste dalla legge.
Questa verifica precede la scelta della base giuridica applicabile al successivo trattamento dei dati personali ai sensi del GDPR. I due livelli normativi, quindi, non devono essere confusi.
Il periodo concesso per l’adeguamento è di sei mesi dalla pubblicazione.
La scadenza indicata dal Garante è il 29 ottobre 2026. Entro tale data, le organizzazioni dovrebbero censire campagne, piattaforme e fornitori coinvolti, ricostruendo il funzionamento concreto delle tecnologie impiegate.
Si pensi al caso ipotetico di Alfa S.r.l., che utilizza una piattaforma esterna per inviare newsletter.
Il contratto non rende, da solo, lecito il tracciamento. L’azienda deve verificare quali dati raccoglie il fornitore, per quali finalità, con quali identificativi e per quanto tempo.
Il principio di accountability richiede decisioni motivate e dimostrabili.
Accountability significa responsabilizzazione: il titolare deve adottare misure adeguate e documentarne l’effettiva applicazione. Una semplice dichiarazione commerciale del fornitore, priva di riscontri tecnici e contrattuali, potrebbe quindi non essere sufficiente.
Tracking pixel: quando serve il consenso preventivo dell’utente
Il consenso preventivo è necessario quando la tecnologia misura il comportamento del singolo destinatario. Deve essere libero, specifico, informato e inequivocabile.
Il tracking pixel, quando la scelta è richiesta, non può quindi attivarsi prima che l’utente abbia espresso validamente la propria volontà.
Il Garante suggerisce di raccogliere l’autorizzazione durante l’acquisizione dell’indirizzo e-mail.
Prima della scelta, l’interessato deve ricevere informazioni comprensibili. Nelle comunicazioni promozionali, l’autorizzazione può rientrare nel consenso generale al marketing, purché la richiesta resti neutra, trasparente e priva di forzature.
L’obbligo emerge soprattutto quando il marketing utilizza le aperture per assumere decisioni individuali.
In uno scenario ipotetico, un negozio potrebbe inviare più offerte a chi apre tre messaggi consecutivi. Questa configurazione misura l’interesse della singola persona. Lo stesso criterio vale per un sistema che modifica automaticamente prodotti proposti e frequenza delle e-mail.
In particolare, la scelta preventiva serve per queste finalità:
- Misurare aperture individuali per ottimizzare una specifica campagna promozionale;
- Modificare frequenza e contenuto secondo le reazioni del destinatario;
- Dedurre gusti, interessi o preferenze dalle aperture registrate;
- Creare profili commerciali collegati al comportamento nelle e-mail.
Una casella preselezionata non esprime normalmente una volontà inequivocabile.
Inoltre, il linguaggio utilizzato non dovrebbe confondere l’iscrizione alla newsletter con il monitoraggio individuale. La persona deve poter comprendere che ricezione dei messaggi e rilevazione delle aperture costituiscono operazioni distinte.
Deroghe per i tracking pixel da valutare caso per caso
Una prima deroga riguarda le statistiche aggregate, la deliverability e il contrasto allo spam.
La deliverability indica la capacità dei messaggi di raggiungere correttamente i destinatari. In questo ambito, il tracking pixel deve servire esclusivamente a calcolare percentuali complessive di apertura, senza consentire analisi personalizzate.
Il Garante suggerisce di utilizzare pixel identici per tutti i destinatari della stessa campagna. Raccomanda inoltre di anonimizzare i dati tecnici correlati, compresi l’indirizzo IP e il tipo di client.
Se rimane possibile ricostruire il comportamento individuale, la deroga potrebbe non operare, anche quando il risultato finale viene presentato come statistico.
Ulteriori ipotesi riguardano sicurezza e autenticazione.
Un esempio è la verifica dell’apertura di un messaggio necessario ad attivare un account. Possono rientrare nello stesso ambito le comunicazioni sulla modifica della password, sull’esercizio dei diritti privacy o su incidenti che richiedono un intervento del destinatario.
La deroga può interessare anche comunicazioni istituzionali oppure obbligatorie di servizio, come avvisi su frodi, phishing, incidenti di sicurezza e modifiche contrattuali. Possono rilevare informative privacy, scadenze e adempimenti contrattuali o contributivi, purché l’accertamento della presa di conoscenza sia effettivamente funzionale al servizio o all’obbligo.
Non basta, quindi, classificare un messaggio come “transazionale” nel software. Il titolare deve verificare concretamente finalità, necessità e proporzionalità del tracciamento. Deve poi conservare la motivazione adottata, in coerenza con il principio di accountability.
Trasparenza e libertà dopo l’iscrizione
L’impiego del tracking pixel deve essere indicato nell’informativa prima dell’invio tracciato.
L’obbligo opera indipendentemente dalla finalità del messaggio e riguarda sia i mittenti pubblici sia quelli privati. Il testo dovrebbe descrivere dati raccolti, scopi perseguiti, tempi di conservazione e soggetti coinvolti.
L’informativa deve inoltre chiarire come esercitare i diritti riconosciuti all’interessato.
Il Garante ammette documenti articolati su più livelli: un avviso sintetico può accompagnare la raccolta dell’indirizzo, mentre un collegamento conduce alla versione completa. Questa soluzione migliora la leggibilità, ma non giustifica omissioni su elementi rilevanti.
La revoca granulare costituisce un altro requisito centrale.
L’utente deve poter interrompere soltanto il monitoraggio tramite tracking pixel, continuando a ricevere le e-mail. In alternativa, può scegliere di disiscriversi completamente. Un link o un’icona nel piè di pagina può rendere disponibili entrambe le opzioni.
Il rifiuto del tracciamento non deve ridurre la fruibilità del servizio.
In un esempio ipotetico, Beta S.p.A. non dovrebbe bloccare le comunicazioni operative dopo il diniego ai pixel promozionali. Inoltre, la revoca deve produrre effetti nelle campagne successive, senza lasciare attive configurazioni incompatibili con la nuova preferenza.
Occorre quindi sincronizzare la piattaforma d’invio, il sistema clienti e l’archivio dei consensi. Ogni modifica dovrebbe lasciare una registrazione verificabile.
Il processo di revoca deve risultare semplice quanto quello utilizzato per esprimere la scelta iniziale.
Configurazioni tecniche e responsabilità organizzative
La conformità del tracking pixel richiede un approccio di privacy by design, cioè una protezione dei dati incorporata nella progettazione.
Il Garante suggerisce un identificativo non sequenziale associato all’e-mail, mantenendo la corrispondenza con l’indirizzo in un livello interno separato. In questo modo, l’indirizzo non transita nella richiesta tecnica necessaria al caricamento.
Anche le Privacy-Enhancing Technologies (PETs) possono sostenere la minimizzazione.
Le PETs sono soluzioni progettate per ridurre esposizione, identificabilità e circolazione dei dati. Una misura tecnica, tuttavia, non sostituisce automaticamente il consenso quando quest’ultimo risulta necessario in base alla finalità e alla configurazione adottata.
Sul piano organizzativo, l’accountability richiede una mappa completa del processo. Il titolare dovrebbe identificare finalità, destinatari, fornitori e sistemi collegati.
Dovrebbe inoltre controllare conservazione, accessi, cancellazione e gestione delle revoche, verificando periodicamente che le impostazioni operative corrispondano alle decisioni documentate.
Se un fornitore tratta dati per conto dell’impresa, occorre definirne il ruolo e impartire istruzioni contrattuali coerenti. Va verificata anche l’eventuale circolazione dei dati fuori dallo Spazio economico europeo.
Una DPIA può diventare opportuna quando il trattamento presenta rischi elevati.
La Data Protection Impact Assessment valuta necessità, proporzionalità e rischi per le persone. Non ogni campagna richiede automaticamente questa analisi; profilazione sistematica, larga scala e collegamento tra fonti impongono però particolare attenzione. Infine, test periodici possono verificare che i pixel restino disattivati dopo il rifiuto o la revoca.
Dalla mappatura alla conformità dimostrabile
La gestione del tracking pixel non può ridursi a una casella. Occorre distinguere analisi individuali, statistiche aggregate e comunicazioni necessarie.
Se il monitoraggio sostiene profilazione o personalizzazione, serve una scelta preventiva valida; quando opera una deroga, il titolare deve motivarla e limitare i dati.
La mappatura dovrebbe indicare, per ogni tag, fornitore, evento trasmesso, identificativi, destinazione dei dati e momento di attivazione.
Un pixel pubblicitario può comunicare eventi: view content, aggiunta al carrello, acquisto o invio di un modulo. Anche le API di conversione non sono esenti dal consenso.
L’art. 5, paragrafo 2, GDPR impone di dimostrare il rispetto dei principi, mentre gli artt. 12 e 13 richiedono informazioni chiare.
Entro il 29 ottobre 2026, l’adeguamento documentato dovrebbe coinvolgere marketing, IT, ufficio legale e DPO.
I contratti devono rispettare l’art. 28 GDPR quando il fornitore opera per conto del titolare; i trasferimenti extra SEE richiedono la verifica del capo V. Se emergono rischi elevati, va valutata una DPIA ai sensi dell’art. 35 GDPR.
Il controllo consiste nel simulare consenso negato, revocato e accettato, registrando le richieste inviate a terzi. Il titolare dovrebbe poter esibire inventario dei pixel, prova delle preferenze, configurazione dei blocchi preventivi e motivazione di ogni eccezione.