
Doxing: quando l’identità digitale diventa un bersaglio
Viviamo in una società nella quale una parte sempre più ampia della nostra identità esiste online. Profili social, fotografie, commenti, informazioni professionali, registrazioni pubbliche e attività quotidiane lasciano nel tempo numerose tracce digitali. Singolarmente, molte di queste informazioni possono sembrare innocue.
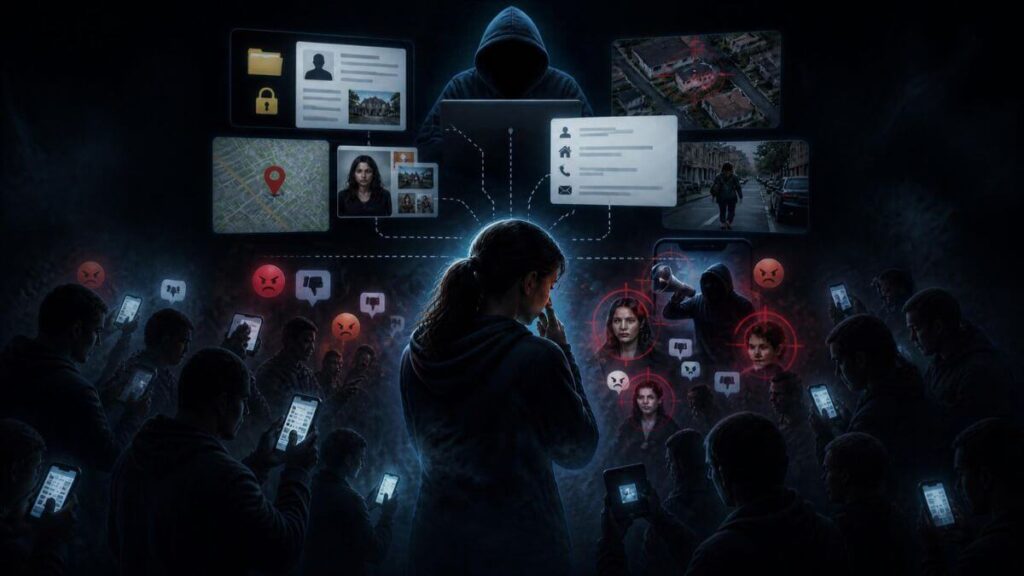
Tuttavia, quando vengono raccolte, collegate e diffuse senza consenso, possono trasformarsi in uno strumento di esposizione e pressione nei confronti di una persona.
Questo fenomeno viene definito doxing (o doxxing).
Il termine deriva dall’espressione inglese dropping documents e indica la pratica di raccogliere e pubblicare informazioni personali relative a un individuo con l’obiettivo, spesso, di renderlo identificabile, localizzabile o vulnerabile.
Il doxing può riguardare:
- nome e cognome;
- indirizzo di abitazione;
- numero telefonico;
- luogo di lavoro;
- informazioni sui familiari;
- fotografie private;
- account personali;
- dati professionali;
- abitudini quotidiane.
Il problema non è soltanto rappresentato dal singolo dato. Un indirizzo potrebbe essere già presente in un registro pubblico. Un profilo social potrebbe essere accessibile a tutti. Un luogo di lavoro potrebbe essere facilmente individuabile.
Il rischio nasce soprattutto quando informazioni provenienti da fonti diverse vengono aggregate e utilizzate per costruire un profilo personale completo, spesso con finalità intimidatorie, punitive o persecutorie.
Il doxing mostra quindi un aspetto fondamentale della sicurezza digitale:
un’informazione pubblica non è necessariamente un’informazione priva di rischi.
Come funziona il doxing: dalla raccolta delle informazioni alla pubblicazione
Il doxing raramente nasce da un singolo dato ottenuto in modo casuale.
Nella maggior parte dei casi il processo consiste nella raccolta progressiva di informazioni provenienti da fonti differenti. Questa attività può utilizzare tecniche simili a quelle impiegate nell’Open Source Intelligence (OSINT), cioè la raccolta e analisi di informazioni disponibili pubblicamente.
È però fondamentale distinguere due concetti. L’OSINT è una metodologia utilizzata anche in ambito professionale, investigativo e di sicurezza.
Il doxing rappresenta invece l’utilizzo dannoso delle informazioni raccolte per esporre o colpire una persona.
La stessa informazione può quindi avere finalità completamente diverse.
Un analista di sicurezza può utilizzare fonti aperte per individuare vulnerabilità. Un soggetto intenzionato a intimidire qualcuno può utilizzare quelle stesse fonti per ricostruire domicilio, contatti e abitudini.
Le principali fonti utilizzate nel doxing
Social network e identità online
I social network sono una delle principali fonti di informazioni.
Fotografie, luoghi visitati, persone frequentate, commenti pubblici e informazioni lavorative possono consentire di ricostruire aspetti della vita privata.
Un elemento particolarmente rilevante riguarda il riutilizzo dello stesso nome utente (username) su piattaforme differenti. Un nickname apparentemente anonimo può essere collegato ad altri profili attraverso:
- immagini;
- interessi personali;
- modalità di scrittura;
- informazioni professionali;
- collegamenti social.
Database pubblici e informazioni accessibili
Alcune informazioni possono provenire da:
- registri pubblici;
- vecchi annunci online;
- siti professionali;
- forum;
- archivi web;
- documenti pubblicati anni prima.
La presenza online di un dato non significa però che qualsiasi utilizzo successivo sia automaticamente corretto o proporzionato.
Data breach e informazioni sottratte
Un’altra origine frequente riguarda le violazioni informatiche (data breach). Quando un database viene compromesso, possono essere esposti:
- email;
- password;
- numeri telefonici;
- dati anagrafici;
- informazioni personali.
In alcuni casi queste informazioni vengono successivamente utilizzate per campagne di phishing, furti d’identità o attività di intimidazione.
Social engineering
Il doxing può inoltre essere collegato al social engineering, cioè all’utilizzo della manipolazione psicologica per ottenere informazioni o indurre una persona a compiere determinate azioni.
Un aggressore potrebbe utilizzare informazioni già raccolte online per rendere più credibile un contatto fraudolento.
Conoscere il nome del datore di lavoro, gli interessi personali o alcune abitudini rende infatti più efficace una tecnica di manipolazione.
Doxing e OSINT: perché non sono la stessa cosa
Uno degli errori più frequenti consiste nel considerare OSINT e doxing come sinonimi. Non è corretto.
L’Open Source Intelligence indica un insieme di tecniche utilizzate per raccogliere e analizzare informazioni disponibili pubblicamente. Può essere impiegata in numerosi ambiti:
- cybersecurity;
- investigazioni;
- analisi aziendale;
- giornalismo investigativo;
- sicurezza nazionale;
- prevenzione delle frodi.
Il doxing, invece, riguarda la diffusione di informazioni personali con una finalità lesiva o intimidatoria. La differenza non è quindi soltanto nella fonte utilizzata, ma soprattutto:
- nella finalità;
- nel contesto;
- nella proporzionalità;
- nelle conseguenze della diffusione.
Un professionista della sicurezza può analizzare una traccia digitale per prevenire un rischio. Un autore di doxing può utilizzare la stessa traccia per trasformare una persona in un bersaglio.
Tipologie di doxing: quali informazioni possono essere diffuse
Il doxing può assumere forme differenti in base al tipo di informazioni pubblicate.
| Tipologia | Informazioni coinvolte |
|---|---|
| Identity doxing | Nome reale, identità dietro uno pseudonimo, profili personali |
| Location doxing | Indirizzo di casa, posizione, luoghi frequentati |
| Professional doxing | Datore di lavoro, ruolo professionale, contatti aziendali |
| Family doxing | Informazioni relative a familiari e persone vicine |
| Financial doxing | Informazioni economiche o finanziarie |
| Combined doxing | Aggregazione di più categorie di dati |
La gravità dell’esposizione dipende dal contesto. Pubblicare il nome di una persona può avere conseguenze diverse rispetto alla diffusione contemporanea di:
- indirizzo;
- fotografie;
- luogo di lavoro;
- orari abituali;
- informazioni sui familiari.
L’insieme delle informazioni può creare una vulnerabilità che il singolo dato, preso isolatamente, non avrebbe.
Doxing, data breach e furto d’identità: differenze importanti
Questi fenomeni vengono spesso confusi, ma descrivono situazioni differenti.
| Fenomeno | Significato |
|---|---|
| Data breach | Violazione o esposizione non autorizzata di dati personali |
| Doxing | Raccolta e diffusione mirata di informazioni personali per esporre una persona |
| Furto d’identità | Utilizzo dei dati altrui per impersonare una persona o ottenere un vantaggio |
I fenomeni possono comunque collegarsi.
Un data breach può fornire informazioni utilizzabili per un furto d’identità. Le informazioni ottenute tramite un furto di dati possono essere pubblicate in una campagna di doxing.
La sicurezza digitale richiede quindi di considerare il percorso completo del dato: raccolta, utilizzo, diffusione e conseguenze.
Il doxing è un reato in Italia?
In Italia il doxing non costituisce una fattispecie penale autonoma. Questo significa che non esiste un articolo del codice penale chiamato semplicemente “reato di doxing”.
Tuttavia, alcune condotte riconducibili al fenomeno possono assumere rilevanza giuridica in base alle modalità con cui vengono realizzate.
Possono entrare in gioco, ad esempio:
| Condotta | Possibile rilevanza |
|---|---|
| Diffusione illecita di dati personali | Normativa privacy |
| Minacce | Articolo 612 codice penale |
| Molestie reiterate | Atti persecutori (articolo 612-bis codice penale) |
| Diffusione di contenuti privati sessualmente espliciti | Articolo 612-ter codice penale |
| Offese pubbliche alla reputazione | Diffamazione |
La valutazione dipende sempre dal caso concreto.
Non ogni pubblicazione di un dato personale costituisce automaticamente un illecito.
Devono essere considerate:
- natura delle informazioni;
- finalità della diffusione;
- modalità di pubblicazione;
- conseguenze prodotte;
- eventuale danno arrecato.
Doxing e GDPR: la tutela dei dati personali
La diffusione di informazioni personali attraverso il doxing può coinvolgere anche la normativa sulla protezione dei dati personali. Il GDPR stabilisce principi fondamentali come:
- liceità;
- correttezza;
- trasparenza;
- minimizzazione dei dati;
- limitazione della finalità.
Un dato personale non perde questa natura soltanto perché è reperibile online. Il fatto che un’informazione sia pubblica non significa che possa essere utilizzata senza limiti.
Il diritto alla protezione dei dati deve essere bilanciato con altri diritti, come:
- libertà di espressione;
- diritto di informazione;
- tutela giudiziaria.
L’articolo 17 del GDPR disciplina inoltre il diritto alla cancellazione, quando ricorrono le condizioni previste dalla normativa.
In caso di diffusione non autorizzata, la persona interessata può: chiedere la rimozione dei contenuti; esercitare i propri diritti nei confronti del titolare del trattamento; presentare reclamo al Garante per la protezione dei dati personali.
Casi reali: quando il doxing diventa una minaccia concreta
Brianna Wu e il Gamergate
Uno dei casi più conosciuti riguarda la sviluppatrice statunitense Brianna Wu.
Nel 2014, durante le campagne di molestie online collegate al fenomeno Gamergate, informazioni personali relative alla sua identità furono diffuse online insieme a minacce.
Il caso mostrò come la pubblicazione di dati personali potesse trasformare una controversia digitale in una situazione con conseguenze nella vita reale.
Il doxing, in questo contesto, non era soltanto una violazione della privacy, ma uno strumento di intimidazione.
Le false identificazioni dopo l’attentato alla maratona di Boston
Un altro caso significativo riguarda gli episodi successivi all’attentato alla maratona di Boston del 2013. Alcune comunità online tentarono di identificare autonomamente i responsabili attraverso immagini e informazioni disponibili sul web.
Furono però indicati anche soggetti estranei ai fatti, sottoposti successivamente a pressioni e molestie. Il caso evidenzia un rischio fondamentale:
anche informazioni autentiche possono produrre conseguenze ingiuste quando vengono collegate alla persona sbagliata.
Doxing e swatting
Negli Stati Uniti alcuni casi hanno mostrato il collegamento tra doxing e swatting, cioè la pratica di provocare un intervento delle forze dell’ordine attraverso false segnalazioni.
Nel 2026 il Dipartimento di Giustizia statunitense ha comunicato il caso di un uomo accusato di aver pubblicato online l’indirizzo di una persona e di aver incoraggiato altri utenti a provocare un intervento di emergenza presso la sua abitazione.
Il caso evidenzia come il doxing possa diventare uno strumento preparatorio per ulteriori condotte intimidatorie.
Doxing e cyberbullismo: perché i minori sono particolarmente vulnerabili
Quando il bersaglio è un minore, l’esposizione dei dati personali può avere conseguenze particolarmente rilevanti.
La diffusione di fotografie, dati nominativi, contatti personali o informazioni familiari, può alimentare fenomeni di:
- cyberbullismo;
- isolamento sociale;
- molestie;
- pressione psicologica.
La Legge 71/2017, modificata dalla Legge 70/2024, disciplina gli strumenti di prevenzione e contrasto del bullismo e del cyberbullismo. La tutela dei minori richiede particolare attenzione perché contenuti pubblicati online possono essere copiati, replicati e diffusi anche dopo la loro rimozione iniziale.
Come proteggersi dal doxing
La prevenzione è il primo strumento di difesa. Alcune buone pratiche possono ridurre l’esposizione:
- controllare periodicamente quali informazioni personali risultano pubbliche;
- evitare di pubblicare dettagli sulle proprie abitudini quotidiane;
- limitare la geolocalizzazione automatica;
- utilizzare password diverse per servizi differenti;
- attivare l’autenticazione a due fattori;
- verificare la presenza dei propri dati dopo eventuali data breach;
- separare account personali e professionali quando necessario;
- prestare attenzione a richieste sospette ricevute online.
La sicurezza digitale non dipende soltanto dalla protezione tecnica degli account. Dipende anche dalla consapevolezza delle informazioni che lasciamo disponibili.
Cosa fare se si è vittima di doxing
Quando informazioni personali vengono diffuse senza consenso, è importante evitare reazioni impulsive. I passaggi principali sono:
- Raccogliere le prove
- screenshot completi;
- URL;
- date e orari;
- account coinvolti;
- messaggi collegati.
- Richiedere la rimozione
- alla piattaforma;
- al gestore del sito;
- al titolare del trattamento.
- Valutare la tutela giuridica
- reclamo al Garante Privacy;
- segnalazione alle autorità;
- eventuale assistenza legale.
- Proteggere la sicurezza personale
- soprattutto quando vengono diffusi indirizzo, informazioni familiari o minacce.
La documentazione tempestiva è fondamentale perché contenuti e account possono essere modificati o cancellati successivamente.
Doxing: il vero rischio nasce dall’aggregazione delle informazioni
Il doxing dimostra che la sicurezza digitale non riguarda soltanto la segretezza assoluta delle informazioni. Molti dati personali possono essere singolarmente accessibili.
Il rischio nasce quando vengono collegati, organizzati e utilizzati per costruire un’immagine completa di una persona senza il suo controllo. Un nome, un luogo di lavoro, una fotografia o un indirizzo possono sembrare elementi separati.
Inseriti all’interno di una campagna ostile possono diventare uno strumento di pressione, intimidazione o danno reputazionale.
Comprendere il doxing significa quindi comprendere un principio fondamentale della società digitale: proteggere la propria identità online non significa soltanto nascondere informazioni, ma controllare il modo in cui vengono raccolte, collegate e utilizzate.