
Perché le imprese chiedono la certificazione SOC 2
La certificazione SOC 2 viene spesso richiesta ai fornitori che gestiscono dati, infrastrutture e servizi digitali.
L’espressione è diffusa, ma richiede una precisazione. AICPA descrive SOC 2® come un esame di attestazione, accompagnato da un rapporto di assurance. Non si tratta quindi di una certificazione rilasciata direttamente da AICPA.
Il rapporto valuta la descrizione del sistema e i controlli adottati dal fornitore.
Può interessare aziende SaaS, operatori cloud, piattaforme digitali e gestori di infrastrutture. Per esempio, un cliente può richiederlo prima di affidare dati riservati a un software come servizio.
Il documento offre informazioni verificabili sulla gestione dei rischi, oltre le semplici dichiarazioni commerciali. Tuttavia, non sostituisce il GDPR, la normativa NIS2 o gli obblighi contrattuali.
Rappresenta invece uno strumento utile per la due diligence, cioè la verifica preventiva di un partner. La sua efficacia dipende dallo scope, dal periodo esaminato e dalle eventuali eccezioni rilevate.
In concreto, il committente deve distinguere anzitutto tra rapporto SOC 2 di tipo I e di tipo II.
Il primo esprime un giudizio sulla progettazione dei controlli a una data specifica; il secondo verifica anche la loro efficacia operativa durante un intervallo temporale definito, spesso compreso tra sei e dodici mesi.
Per un fornitore che tratta dati personali o svolge funzioni essenziali, un rapporto di tipo II recente fornisce normalmente evidenze più utili rispetto a un documento di tipo I.
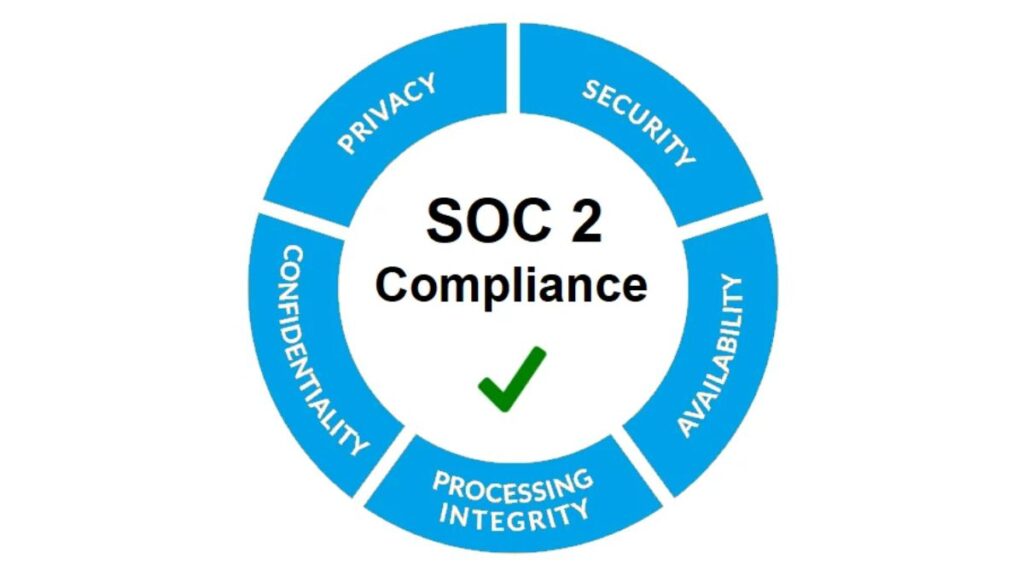
I controlli possono essere selezionati con riferimento ai Trust Services Criteria di AICPA: sicurezza, disponibilità, riservatezza, integrità del trattamento e privacy.
Un operatore cloud, ad esempio, potrebbe includere nello scope la gestione degli accessi privilegiati, l’autenticazione a più fattori, il monitoraggio dei log, le procedure di risposta agli incidenti, la cifratura dei backup e i test di ripristino.
Non è però corretto dedurre che tutti questi aspetti siano sempre esaminati: occorre leggere quali criteri sono effettivamente inclusi e quali sistemi, sedi, servizi o subfornitori restano esclusi.
Sul piano contrattuale, chi agisce come titolare del trattamento deve comunque verificare che il responsabile presenti garanzie sufficienti ai sensi dell’art. 28 GDPR e adotti misure adeguate secondo l’art. 32 GDPR.
Il SOC 2 può supportare tale valutazione, ma non sostituisce l’accordo sul trattamento dei dati né le istruzioni documentate al responsabile.
Prima della firma, è quindi opportuno richiedere il rapporto completo, controllarne la data di chiusura del periodo, esaminare le eccezioni e i piani correttivi indicati dal fornitore, nonché confrontare lo scope con i servizi che saranno realmente acquistati.
Certificazione SOC 2: natura del rapporto e criteri
La certificazione SOC 2 si basa sui Trust Services Criteria pubblicati da AICPA.
Il riferimento comprende i criteri del 2017, con i Points of Focus revisionati nel 2022. Questi punti aiutano a interpretare i criteri durante la progettazione e la valutazione dei controlli.
I Common Criteria devono essere applicati in ogni incarico.
Un criterio può risultare non pertinente soltanto in circostanze limitate. Inoltre, il management prepara la descrizione del sistema seguendo i Description Criteria del 2018. La relativa guida applicativa è stata revisionata nel 2022.
Lo scope può includere una o più categorie, secondo servizi, rischi e richieste dei destinatari. Security resta il nucleo comune, mentre le altre aree dipendono dal contesto operativo.
Un fornitore cloud potrebbe includere disponibilità e riservatezza. Una piattaforma di pagamento potrebbe aggiungere l’integrità dell’elaborazione.
La categoria privacy esamina il trattamento delle informazioni personali rispetto agli obiettivi dichiarati. Tuttavia, tale valutazione non equivale automaticamente alla conformità GDPR.
Quest’ultima richiede basi giuridiche, trasparenza, diritti degli interessati e ulteriori adempimenti.
Perciò, il rapporto va inserito nella più ampia compliance digitale. Prima dell’incarico, conviene definire servizi, infrastrutture, sedi logiche e fornitori inclusi nel perimetro.
Certificazione SOC 2: i cinque ambiti da presidiare
Le categorie dei Trust Services Criteria consentono di organizzare controlli e responsabilità. Non costituiscono cinque certificazioni separate.
Inoltre, la certificazione SOC 2 può coprirne soltanto alcune, purché lo scope risulti chiaro. Ogni categoria richiede evidenze coerenti con gli obiettivi dichiarati.
Le cinque aree sono:
- Security: impedire accessi, divulgazioni e modifiche non autorizzate
- Availability: mantenere sistemi utilizzabili secondo gli obiettivi dichiarati
- Processing Integrity: assicurare elaborazioni valide, complete e tempestive
- Confidentiality e Privacy: proteggere dati riservati e informazioni personali
In pratica, Security può comprendere autenticazione forte, gestione delle vulnerabilità e controllo degli accessi.
Availability riguarda continuità operativa, monitoraggio e ripristino dei servizi. Processing Integrity considera errori, autorizzazioni e completezza delle elaborazioni. Confidentiality protegge informazioni classificate come riservate, anche attraverso cifratura e regole di conservazione.
Privacy valuta raccolta, utilizzo, conservazione, comunicazione e cancellazione dei dati personali.
Un operatore SaaS potrebbe documentare l’approvazione degli accessi amministrativi. Potrebbe anche conservare registri tecnici, testare i backup e classificare i dati dei clienti. Non basta però adottare una tecnologia.
Servono procedure, responsabilità, controlli periodici ed evidenze verificabili. Questa impostazione rafforza la Cybersecurity e rende più affidabili le verifiche dei clienti.
Certificazione SOC 2: differenze tra type 1 e type 2
La certificazione SOC 2 può condurre a un rapporto Type 1 oppure Type 2.
Il Type 1 considera la descrizione del sistema e la progettazione dei controlli a una data specifica. Verifica quindi se i controlli risultano idonei rispetto ai criteri applicabili.
Non dimostra però il loro funzionamento continuativo durante un periodo. Può rappresentare un primo passaggio per organizzazioni con controlli recentemente formalizzati. Resta comunque essenziale leggere perimetro, limitazioni e conclusioni del professionista incaricato.
Il Type 2 valuta anche l’efficacia operativa dei controlli durante il periodo coperto. Include dettagli sui test eseguiti e sui relativi risultati.
Per esempio, il revisore può verificare un campione di autorizzazioni o revisioni periodiche degli accessi. Può inoltre controllare incidenti, modifiche software e attività di ripristino documentate.
Questa maggiore profondità rende il Type 2 spesso più informativo nelle valutazioni dei fornitori. Tuttavia, un rapporto meno recente potrebbe non rappresentare l’assetto attuale.
AICPA non indica una scadenza universale o una periodicità obbligatoria unica. Il cliente dovrebbe quindi valutare data, periodo coperto e cambiamenti successivi. Anche le eccezioni sono rilevanti.
Un controllo fallito non rende automaticamente inutile l’intero rapporto, ma richiede analisi. Contano frequenza, impatto, cause e misure correttive adottate.
Preparazione organizzativa ed evidenze necessarie
Preparare l’esame richiede una mappatura iniziale di sistemi, dati, persone e fornitori.
Il CISO può coordinare i presidi tecnici, mentre il risk manager collega controlli e rischi aziendali.
Legal, privacy, risorse umane e acquisti devono contribuire alle rispettive aree.
Per esempio, HR documenta assunzioni e cessazioni. L’IT registra accessi, modifiche, vulnerabilità e backup.
Il DPO, se presente, può supportare le valutazioni privacy senza sostituire le funzioni operative. Una matrice chiara assegna proprietari, frequenze ed evidenze a ogni controllo.
La fase successiva consiste nel verificare che le procedure funzionino davvero.
Una policy non basta se nessuno conserva approvazioni, registri o risultati dei test. Nella Cloud security, risultano centrali la responsabilità condivisa e il governo dei subfornitori.
Occorre sapere quali controlli dipendono dal provider e quali restano al cliente. Contratti, SLA e clausole sugli incidenti devono riflettere questa ripartizione. È utile svolgere una gap analysis, cioè un confronto tra situazione attuale e requisiti attesi.
Seguono interventi correttivi, raccolta delle evidenze e verifiche interne.
La guida AICPA SOC 2 recepisce anche SSAE No. 20 e SSAE No. 21. Questi riferimenti tecnici guidano il professionista, ma non sostituiscono un progetto aziendale ben governato.
Utilizzo nei contratti e nella gestione dei fornitori
Il rapporto SOC 2 è destinato al management e a parti specificate con adeguata conoscenza del sistema.
Tra queste rientrano clienti, partner e soggetti che interagiscono con i servizi esaminati. Il documento contiene dettagli sui controlli e può avere limitazioni di utilizzo.
Non andrebbe quindi pubblicato liberamente senza verificare le condizioni applicabili. Il SOC 3, invece, è descritto da AICPA come rapporto a uso generale. Offre però meno dettagli rispetto al SOC 2.
Durante una procedura di acquisto, la certificazione SOC 2 può integrare questionari, audit e clausole contrattuali.
Il cliente dovrebbe verificare che il servizio acquistato rientri nel perimetro esaminato. Deve inoltre considerare subfornitori, eccezioni, categorie incluse e controlli affidati all’utente.
Per esempio, un rapporto potrebbe presupporre che il cliente abiliti l’autenticazione multifattore. Se questa misura manca, la protezione complessiva può diminuire.
Il documento non elimina quindi l’obbligo di adottare controlli propri.
Lo stesso principio vale per GDPR e NIS2, quando applicabili. Inoltre, le fonti ufficiali consultate non indicano un costo standard per l’esame. Il preventivo dipende quindi dall’incarico, senza una tariffa AICPA confermata.
La valutazione contrattuale dovrebbe disciplinare accesso ai rapporti, aggiornamenti, incidenti e rimedi. In questo modo, l’attestazione diventa parte concreta della governance del fornitore.
Un presidio da integrare nella governance aziendale
La certificazione SOC 2 offre un quadro strutturato per valutare i controlli di una service organization.
Tuttavia, il suo valore dipende dal perimetro, dalle categorie incluse e dal tipo di rapporto. Il Type 1 fotografa progettazione e descrizione a una data specifica.
Il Type 2 considera anche l’efficacia operativa durante un periodo. Perciò, leggere soltanto la denominazione del documento non consente una valutazione completa.
Le aziende dovrebbero collegare il rapporto alla gestione dei fornitori, ai contratti e alla sicurezza informatica.
Occorre anche verificare eccezioni, controlli complementari e cambiamenti avvenuti dopo il periodo esaminato.
SOC 2 non sostituisce GDPR, NIS2 o altri obblighi applicabili. Può però fornire evidenze utili per accountability, vendor management e gestione del rischio.
Prima di avviare l’esame, conviene definire scope, responsabilità e documentazione disponibile. Chi riceve il rapporto dovrebbe invece analizzarlo insieme alle proprie funzioni tecniche, legali e privacy.
Un approccio coordinato trasforma l’attestazione in uno strumento operativo, anziché in un semplice elemento commerciale.