
CEO fraud: cos’è, come funziona e come difendersi dal voice cloning
La CEO fraud, o frode del falso CEO, è una truffa di ingegneria sociale nella quale l’attaccante impersona un amministratore delegato, un dirigente o un altro soggetto autorevole per convincere dipendenti e collaboratori a eseguire pagamenti, modificare coordinate bancarie o condividere informazioni riservate.
È una forma di Business Email Compromise, spesso abbreviata in BEC, ma non si limita più alla posta elettronica.
Gli attacchi recenti possono combinare WhatsApp, telefonate, documenti contraffatti, indirizzi e-mail simili a quelli legittimi e voci generate mediante intelligenza artificiale. Non richiedono necessariamente una violazione diretta dei sistemi informatici: sfruttano procedure reali, rapporti di fiducia e ruoli effettivamente esistenti.
Il caso che coinvolge l’ex presidente di Fideuram mostra con particolare chiarezza questa evoluzione.
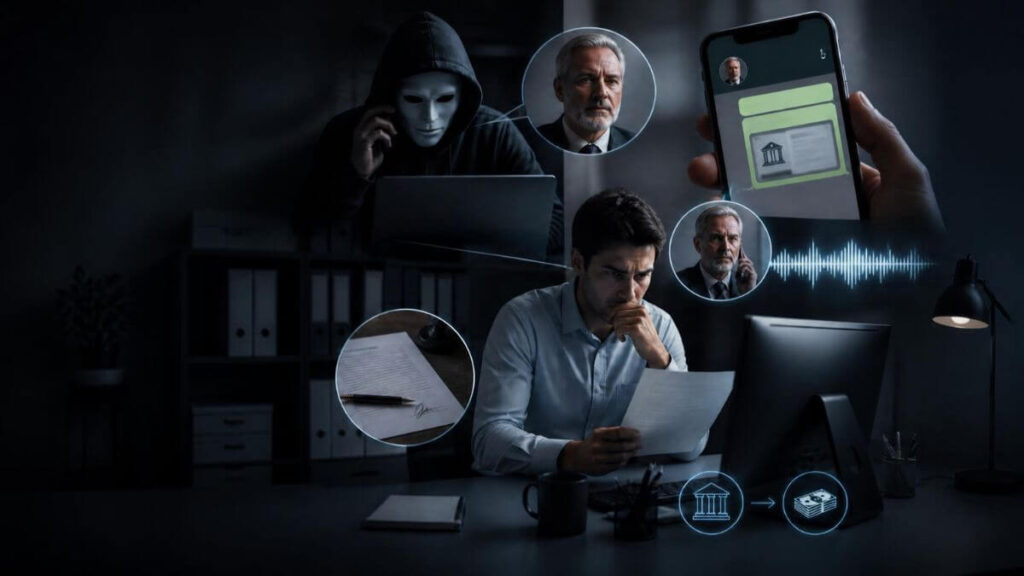
Nel febbraio 2026, una comunicazione attribuita ai vertici bancari avrebbe avviato trasferimenti per quasi 95 milioni di euro. Il raggiro avrebbe combinato messaggi, e-mail, documenti falsificati e una voce clonata.
I fatti disponibili descrivono un’indagine ancora aperta, non responsabilità definitivamente accertate. È quindi necessario distinguere le ricostruzioni investigative, le comunicazioni societarie e le contestazioni rivolte alle persone coinvolte.
Che cos’è la CEO fraud e in cosa differisce da BEC, phishing e whaling
La CEO fraud appartiene alla più ampia categoria delle frodi basate sull’impersonificazione aziendale. I termini utilizzati per descriverle, però, non sono perfettamente equivalenti.
| Termine | Che cosa indica | Obiettivo più comune |
|---|---|---|
| CEO fraud | Impersonificazione di un amministratore delegato o di un alto dirigente | Ottenere bonifici, dati riservati o deroghe alle procedure |
| BEC | Categoria generale di frodi che sfruttano comunicazioni aziendali false o compromesse | Manipolare pagamenti e rapporti commerciali |
| Invoice fraud | Impersonificazione di un fornitore o alterazione delle coordinate di pagamento | Deviare una fattura verso un nuovo IBAN |
| Phishing | Messaggi fraudolenti spesso distribuiti su larga scala | Rubare credenziali o installare malware |
| Whaling | Phishing mirato contro dirigenti e figure di alto profilo | Compromettere account o ottenere informazioni strategiche |
Le categorie possono sovrapporsi.
Una frode può iniziare con il phishing di una casella aziendale, proseguire con l’impersonificazione del CEO e concludersi con la sostituzione dell’IBAN di un fornitore.
I bersagli più esposti sono le funzioni amministrative e finanziarie, la tesoreria, gli assistenti di direzione, le risorse umane, le controllate estere e i professionisti che gestiscono operazioni riservate.
Le organizzazioni complesse sono particolarmente vulnerabili quando urgenza, gerarchia e riservatezza consentono di aggirare i normali momenti di confronto.
Il caso Fideuram: il messaggio che ha avviato la frode
La CEO fraud sarebbe iniziata il 23 febbraio 2026 con un messaggio WhatsApp ricevuto da Paolo Molesini. All’epoca, il dirigente presiedeva Fideuram – Intesa Sanpaolo Private Banking.
Il mittente si presentava come Carlo Messina, amministratore delegato della capogruppo, ma il numero utilizzato era diverso da quello conosciuto da Molesini.
La richiesta riguardava l’acquisizione riservata di una banca internazionale, da realizzare attraverso Fideuram. Urgenza e segretezza rendevano difficile un confronto ordinario con altri dirigenti.
Secondo la ricostruzione finora disponibile, i criminali costruirono una narrazione compatibile con operazioni finanziarie complesse e con le responsabilità del destinatario.
La truffa BEC segue spesso questo schema: impersona dirigenti o partner commerciali per ottenere pagamenti verso conti controllati dagli attaccanti.
In questo caso, tuttavia, il falso contatto non rimase isolato. Arrivarono altri messaggi, e-mail e 11 documenti, tra cui un accordo di riservatezza e una procura speciale apparentemente firmata da Messina.
Ogni elemento rafforzava quello precedente, riducendo progressivamente la percezione del rischio.
La frode funzionava quindi come una sequenza coordinata, non come un singolo messaggio. Il contesto plausibile diventava una prova apparente di autenticità. Questa coerenza distingue gli attacchi più sofisticati dal phishing generico, spesso fondato su testi standardizzati e richieste più facilmente riconoscibili.
Come si costruisce una CEO fraud
Una frode del falso CEO può svilupparsi per giorni o settimane. Le fasi più ricorrenti sono:
- Raccolta delle informazioni: gli impostori studiano organigrammi, comunicati, interviste, firme, fornitori, operazioni societarie e rapporti tra dirigenti.
- Scelta del pretesto: acquisizioni, contenziosi, verifiche fiscali e pagamenti riservati sono scenari efficaci perché giustificano urgenza e segretezza.
- Impersonificazione: vengono utilizzati domini simili a quelli aziendali, account compromessi, numeri telefonici sconosciuti o profili di messaggistica con nomi e fotografie autentici.
- Conferma multicanale: e-mail, documenti, messaggi e telefonate apparentemente coerenti si rafforzano a vicenda.
- Richiesta finanziaria: la vittima riceve un IBAN, una causale e istruzioni che possono prevedere più trasferimenti o nuovi beneficiari.
- Dispersione dei fondi: il denaro viene spostato rapidamente tra conti, intermediari e giurisdizioni differenti per ostacolarne il recupero.
La compromissione di una casella e-mail non è sempre necessaria. Quando avviene, però, consente agli attaccanti di osservare conversazioni reali, inserirsi in discussioni già avviate e utilizzare formule, firme e tempistiche ancora più credibili.
Voce clonata e costruzione della credibilità
Nella CEO fraud, la tecnologia aumenta l’efficacia della manipolazione, ma non sostituisce la conoscenza dell’organizzazione.
Dopo i primi messaggi, Molesini avrebbe ricevuto una telefonata attribuita a Paolo Nastasi. L’avvocato, del tutto estraneo ai fatti, veniva presentato come intermediario legale dell’operazione.
Poiché Molesini lo conosceva personalmente, una voce credibile poteva dissipare dubbi che un semplice documento avrebbe lasciato aperti.
I truffatori avrebbero impiegato il voice cloning, riproducendo timbro e modalità espressive mediante sistemi automatizzati. La familiarità della voce diventava così un elemento di conferma, pur senza offrire una prova affidabile dell’identità.
Un deepfake audio può essere costruito a partire da interviste, video pubblici, interventi a convegni o registrazioni ottenute in precedenza.
Qualità e capacità di interazione variano in base alla tecnologia impiegata: alcuni contenuti sono preregistrati, mentre altri possono essere generati o modificati quasi in tempo reale.
Per approfondire il funzionamento di queste tecnologie è possibile consultare la guida dedicata ai deepfake e alle strategie per difendersi.
Anche lo spoofing può alterare il numero o le informazioni visualizzate dal destinatario.
Il caso mostra quindi una minaccia ibrida, nella quale elementi digitali e relazioni personali si rafforzano a vicenda. Identità, contenuto e canale devono essere verificati separatamente: una voce familiare, un numero apparentemente corretto o un documento ben costruito non certificano l’identità del mittente.
Non è inoltre prudente affidarsi alla ricerca di esitazioni, accenti anomali o rumori artificiali.
Le imperfezioni possono essere assenti oppure dipendere semplicemente dalla qualità della linea. Il controllo più affidabile resta un contatto indipendente effettuato attraverso recapiti aziendali già registrati.
Casi recenti di CEO fraud e voice cloning
Non esiste un registro globale e completo delle frodi basate sulla clonazione vocale.
Inoltre, l’espressione voice cloning viene talvolta utilizzata nelle comunicazioni aziendali e nelle ricostruzioni giornalistiche prima che siano disponibili analisi forensi definitive.
È quindi utile distinguere la CEO fraud in senso stretto dagli altri attacchi basati sull’impersonificazione di figure autorevoli.
Tra gli episodi recenti resi pubblici figurano:
| Anno | Caso | Tecnica ed esito noto | Inquadramento |
|---|---|---|---|
| 2026 | Fideuram | Messaggi, documenti e presunta voce clonata di un professionista conosciuto; disposti bonifici per quasi 95 milioni di euro | CEO fraud e BEC, con indagine in corso |
| 2025 | Impersonificazione del ministro Guido Crosetto | Una presunta voce ricreata con l’AI venne usata per chiedere denaro a importanti imprenditori italiani; almeno un trasferimento sarebbe stato eseguito | Caso affine di impersonificazione istituzionale, non CEO fraud in senso stretto |
| 2024 | Ferrari | Un dirigente ricevette messaggi e una chiamata con una voce attribuita all’amministratore delegato Benedetto Vigna; una domanda personale interruppe il tentativo | Tentata CEO fraud senza trasferimenti noti |
| 2024 | WPP | Falso account, riunione su Microsoft Teams, filmati pubblici e voce clonata per impersonare il CEO Mark Read | Tentata frode rilevata prima di perdite note |
| 2024 | LastPass | Messaggi, chiamate e messaggi vocali su WhatsApp attribuiti al CEO Karim Toubba | Tentativo segnalato dal dipendente e bloccato |
| 2024 | Arup, Hong Kong | Videoconferenza deepfake con immagini e voci di dirigenti; trasferiti circa 200 milioni di dollari di Hong Kong | BEC con impersonificazione del CFO e di altri dirigenti |
Questi episodi mostrano che la clonazione vocale non determina automaticamente il successo della frode.
Nei casi Ferrari, WPP e LastPass, il rispetto delle procedure, il dubbio del destinatario o una verifica indipendente hanno interrotto l’attacco. Nel caso Arup, invece, la presenza simultanea di più falsi partecipanti a una videoconferenza ha trasformato la conferma collettiva in un elemento dell’inganno.
Bonifici internazionali e recupero dei fondi
La CEO fraud ai danni di Fideuram avrebbe prodotto bonifici per quasi 95 milioni di euro, indirizzati soprattutto verso Cina e Hong Kong.
La somma complessiva non corrisponde necessariamente a un unico pagamento. Trasferimenti distribuiti possono apparire compatibili con una transazione internazionale riservata, soprattutto quando sono accompagnati da documentazione coerente.
Quando scattò l’allarme, Fideuram attivò i meccanismi di collaborazione interbancaria.
Questi canali permettono di segnalare trasferimenti sospetti, richiamare i fondi e chiedere il congelamento dei conti beneficiari. La rapidità resta decisiva, perché il denaro può attraversare più intermediari e giurisdizioni nel giro di poche ore.
Alla data del 25 settembre 2026, secondo le cifre emerse dalle ricostruzioni del caso, risultavano ancora mancanti 39,5 milioni di euro.
Le prime informazioni avevano indicato almeno 36 milioni non recuperati. Oltre 13 milioni sarebbero stati bloccati presso una banca portoghese, mentre Fideuram avrebbe fermato altri 42 milioni su conti cinesi.
I dati descrivono una situazione aggiornata progressivamente dalle attività investigative e bancarie. Nel caso specifico, il recupero dipende dalla cooperazione tra banche, autorità giudiziarie e soggetti esteri, ben oltre il momento iniziale dell’inganno.
Come riconoscere una richiesta sospetta
Nessun segnale, considerato isolatamente, dimostra che una richiesta sia fraudolenta. La combinazione di più anomalie deve però determinare la sospensione dell’operazione.
I principali segnali d’allarme sono:
- utilizzo di un numero telefonico, account o dominio mai usato in precedenza;
- richiesta di mantenere l’operazione segreta anche rispetto a colleghi e responsabili;
- riferimento a un’acquisizione, un contenzioso o un’emergenza non verificabile;
- pressione per eseguire il pagamento entro poche ore;
- richiesta di ignorare soglie, deleghe o normali procedure di approvazione;
- beneficiario nuovo, conto estero o modifica improvvisa dell’IBAN;
- suddivisione dell’importo in più bonifici;
- documenti formalmente credibili ma con recapiti, metadati o formule incoerenti;
- indisponibilità del presunto dirigente a essere richiamato sul numero aziendale abituale;
- tentativo di spostare la conversazione dalla posta aziendale a WhatsApp o ad altri canali personali.
Urgenza, segretezza e autorità sono leve tipiche dell’ingegneria sociale.
La loro presenza simultanea deve essere trattata come un indicatore di rischio, anche quando la voce, la firma o il linguaggio sembrano autentici.
I controlli che interrompono la catena dell’inganno
Contro la CEO fraud, un controllo efficace deve verificare l’identità senza dipendere dal canale utilizzato per la richiesta.
Un messaggio ricevuto su WhatsApp non dovrebbe essere confermato rispondendo allo stesso contatto. Anche una telefonata apparentemente autentica può riprodurre una voce sintetica o mostrare informazioni alterate.
Serve invece un canale indipendente, già registrato nei sistemi aziendali. Inoltre, richieste eccezionali richiedono verifiche altrettanto rigorose, anche quando sembrano provenire dai vertici.
Le misure più efficaci comprendono:
- Callback indipendente: richiamare il dirigente o il referente tramite recapiti presenti nella directory aziendale, non attraverso quelli comunicati nel messaggio.
- Doppia autorizzazione: separare chi richiede il pagamento da chi lo autorizza e da chi lo esegue, applicando il principio del four-eyes.
- Verifica del beneficiario: controllare denominazione, IBAN, banca, Paese e causale, soprattutto per nuovi conti o variazioni delle coordinate.
- Soglie e tempi di attesa: introdurre limiti, blocchi temporanei e approvazioni aggiuntive per bonifici straordinari o verso giurisdizioni ad alto rischio.
- Protocollo per operazioni riservate: definire in anticipo chi può autorizzare acquisizioni, contenziosi e pagamenti confidenziali, senza consentire deroghe informali.
- Registrazione delle approvazioni: conservare richieste, verifiche e autorizzazioni in sistemi tracciabili e non modificabili dal singolo utente.
- Monitoraggio bancario: attivare avvisi per nuovi beneficiari, variazioni dell’IBAN, pagamenti frazionati e importi fuori profilo.
- Sicurezza della posta elettronica: proteggere gli account con autenticazione a più fattori e configurare correttamente SPF, DKIM e DMARC. Queste tecnologie riducono alcune forme di spoofing, ma non bloccano account compromessi, chiamate o messaggi su canali esterni.
- Formazione ed esercitazioni: simulare richieste provenienti dai vertici e autorizzare formalmente i dipendenti a sospendere ordini anomali senza timore gerarchico.
Le firme formali non bastano quando tutti i controllori ricevono la stessa documentazione manipolata. La verifica deve utilizzare almeno una fonte indipendente dall’intera conversazione sospetta.
Cosa fare dopo un bonifico sospetto
Se il pagamento è già stato disposto, la velocità di reazione incide direttamente sulle possibilità di recupero.
L’azienda dovrebbe attivare immediatamente una procedura prestabilita:
- Contattare la banca: chiedere all’ufficio antifrode il richiamo del bonifico e il blocco dei fondi presso la banca beneficiaria.
- Fornire gli identificativi: comunicare importo, IBAN, beneficiario, CRO, TRN o UETR e ogni altro riferimento utile a individuare la transazione.
- Sospendere ulteriori trasferimenti: verificare se la stessa richiesta ha generato altri pagamenti o modifiche alle anagrafiche dei fornitori.
- Conservare le prove: esportare chat e messaggi, salvare e-mail complete di intestazioni, numeri telefonici, registrazioni, documenti e cronologia delle autorizzazioni.
- Segnalare l’accaduto: presentare una denuncia alle autorità competenti, fornendo una cronologia precisa e la documentazione bancaria.
- Attivare la risposta interna: coinvolgere sicurezza informatica, funzione legale, compliance, tesoreria e direzione, verificando se account o dispositivi siano stati compromessi.
- Valutare gli obblighi ulteriori: coinvolgere il DPO se sono stati esposti dati personali e verificare condizioni e tempi previsti da eventuali polizze contro le frodi informatiche.
La cancellazione dei messaggi o il ripristino immediato dei dispositivi può eliminare elementi utili alle indagini. Prima di intervenire sui sistemi è quindi opportuno acquisire e preservare le evidenze.
Indagini, responsabilità e cooperazione internazionale
Sul piano giudiziario, la CEO fraud è al centro di un’indagine della Procura di Milano e del Nucleo investigativo dei Carabinieri.
Un cittadino israeliano di 48 anni risulta indagato come presunto componente della banda. La GIP Sonia Mancini avrebbe disposto un provvedimento di congelamento su richiesta dei PM Barbara Benzi e Alfonso Serritiello.
I magistrati appartengono al pool coordinato da Eugenio Fusco.
La posizione dell’indagato resta oggetto d’accertamento e non equivale a una condanna definitiva. Questa distinzione è indispensabile per separare le ipotesi accusatorie dai fatti giudiziariamente accertati, evitando di attribuire responsabilità prima delle decisioni dell’autorità competente.
Le autorità hanno avviato rogatorie internazionali, strumenti impiegati per acquisire prove o compiere atti in altri Paesi.
La dispersione dei fondi impone infatti una cooperazione tra ordinamenti, intermediari finanziari e forze investigative. Non risultano pubblicate scadenze processuali, udienze o termini definitivi per il recupero delle somme.
Nel frattempo, Fideuram comunicò le dimissioni di Paolo Molesini il 12 marzo 2026, indicando ragioni personali.
Tommaso Corcos assunse le funzioni di presidente. La successione temporale non dimostra, da sola, un rapporto causale tra dimissioni e frode. Il caso richiede quindi una lettura prudente, capace di distinguere dati societari, ricostruzioni giornalistiche e atti giudiziari. Solo lo sviluppo dell’indagine potrà chiarire ruoli, responsabilità e destinazione finale del denaro.
La nuova fragilità delle organizzazioni complesse
La CEO fraud non colpisce soltanto persone distratte o imprese prive di difese.
Sfrutta autorevolezza, riservatezza e velocità decisionale nelle organizzazioni più strutturate. Il caso Molesini mostra come messaggi plausibili, documenti coerenti e una voce clonata possano costruire una realtà artificiale nella quale ogni elemento sembra confermare gli altri.
I bonifici per quasi 95 milioni, i fondi bloccati e le indagini internazionali mostrano la scala del problema.
La risposta non può limitarsi alla cyber security tecnica: deve coinvolgere governance, procedure finanziarie e libertà di sospendere ordini anomali.
La fiducia deve diventare verificabile. Per bonifici straordinari, nuovi beneficiari o variazioni dell’IBAN serve una doppia verifica documentata, condotta da responsabili distinti. Una richiesta fuori processo non va confermata sullo stesso canale dal quale proviene, neppure quando voce, firma e contesto sembrano autentici.
Domande frequenti sulla CEO fraud
La CEO fraud richiede sempre la violazione di un account aziendale?
No. Gli attaccanti possono utilizzare domini simili, profili di messaggistica, documenti falsi e telefonate. La compromissione di una casella e-mail rende la frode più credibile, ma non è indispensabile.
È possibile riconoscere con certezza una voce clonata?
Non sempre. Accento, pause e qualità audio possono fornire indizi, ma non costituiscono un metodo affidabile. È più sicuro interrompere la conversazione e richiamare il presunto interlocutore tramite un numero aziendale già verificato.
La CEO fraud riguarda soltanto le grandi aziende?
No. Le grandi organizzazioni offrono importi più elevati e strutture più complesse, ma anche PMI, studi professionali, enti pubblici e associazioni possono essere colpiti. Nelle realtà più piccole, la conoscenza diretta delle persone non protegge da numeri falsificati e voci sintetiche.
Un bonifico fraudolento può essere recuperato?
È possibile, soprattutto se la banca viene avvisata immediatamente e i fondi non sono ancora stati trasferiti altrove. Il recupero non è però garantito e diventa più difficile quando il denaro attraversa più conti o giurisdizioni.